
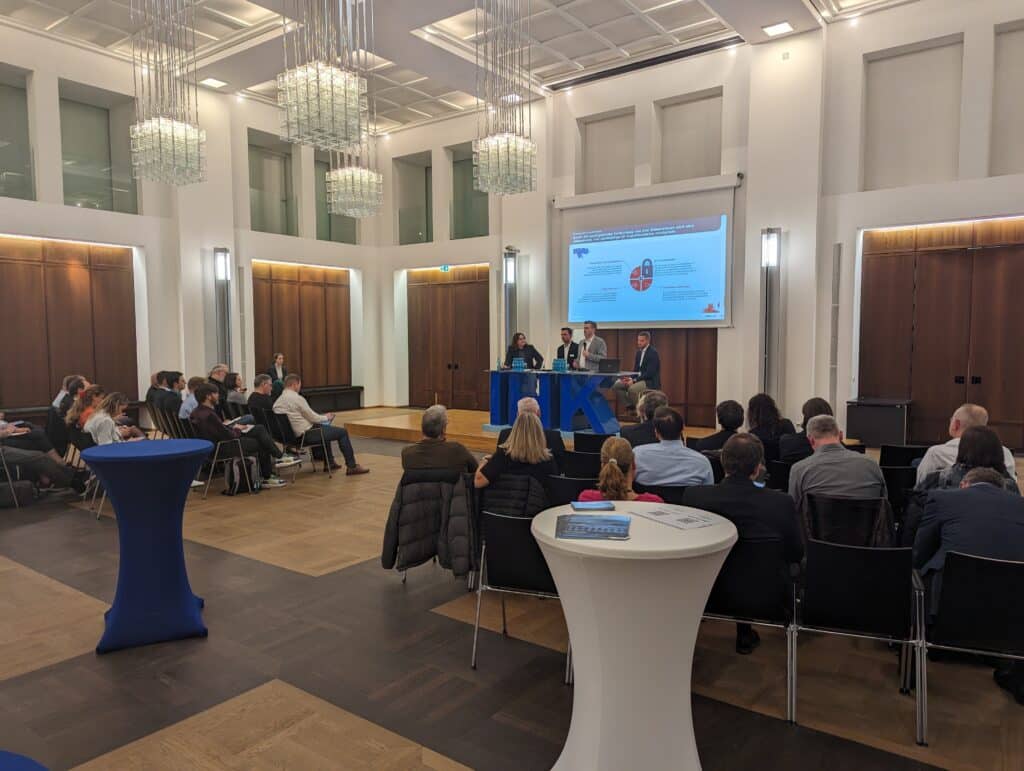
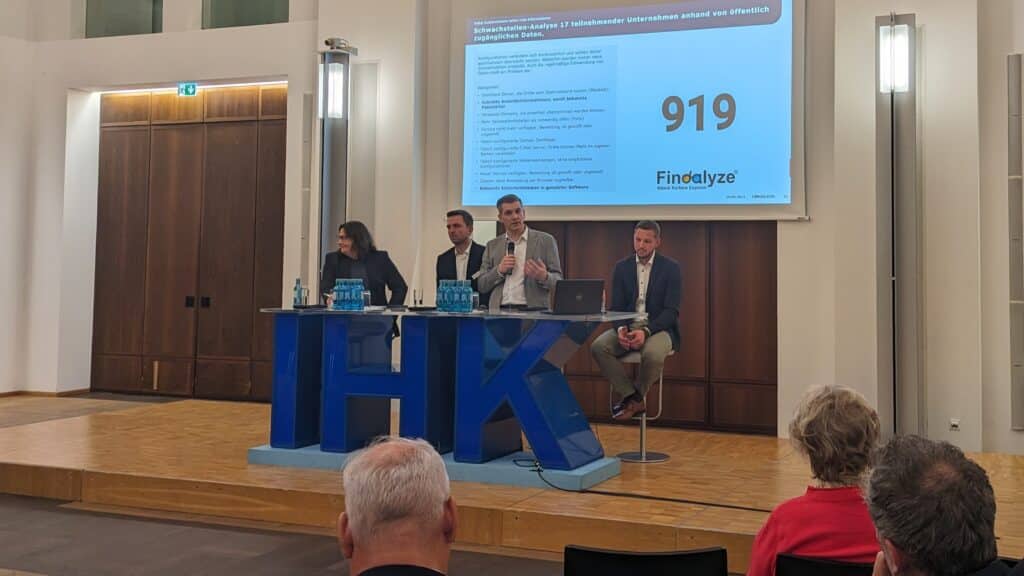
Die zweite EU-Richtlinie zur Sicherheit von Netz- und Informationssystemen (NIS-2) ist seit Januar 2023 in Kraft und ab 18. Oktober 2024 anwendbar. Spätestens zu diesem Stichtag müssen die Mitgliedsstaaten sie in nationales Recht umgesetzt haben. Aus Sicht der Adressaten besteht indes noch erheblicher Klärungsbedarf. In einer Vortragsreihe griff die IHK Frankfurt am Main am 29. April 2024 zentrale Aspekte der NIS-2-Anwendung auf.
Im Lichthof der IHK umrissen Expertinnen und Experten aus Unternehmen und Verbänden, was mit NIS-2 auf Europas Wirtschaft zukommt, und gingen anschließend vom Podium aus auf Fragen des Publikums ein. Als Experte für Cyber Security der Consileon stand Andreas Grau den Gästen Rede und Antwort.
Das Wettrüsten zwischen Angreifern und Hütern staatlicher oder kommerzieller IT-Systeme zieht immer weitere Kreise, wird schneller und härter. Dazu tragen nicht zuletzt politisch oder ideologisch motivierte Akteure wie Geheimdienste und deren inoffizielle Handlanger bei, die den Regierungen und Konzernen des eigenen Lagers unlautere strategische Vorteile zu verschaffen suchen. Beliebig skalierbare Rechenleistung und künstliche Intelligenz erleichtern Brute-Force-Attacken in hohem Tempo auf breiter Front. Angesichts solcher Risiken erlegt der EU-Gesetzgeber den Unternehmen im Unionsgebiet mit NIS-2 entlang der gesamten Lieferkette schärfere Sicherheitsregeln auf. Sogar als wesentlich eingestufte Kleinbetriebe müssen zum Schutz des Gesamtsystems beitragen.
Weil aber hundertprozentiger Schutz in einem derart expansiven, veränderlichen Umfeld eine Illusion bleibt, werden Unternehmen dazu verpflichtet, Prozesse zu planen und einzuüben eingespielte Notfallmanagement-Prozesse, die ihre IT-Systeme im Ernstfall abschotten, um den Gesamtschaden zu minimieren. Umfangreiche Meldepflichten helfen, andere potenzielle Opfer zu warnen und die Gefahr einzudämmen, bevor sie auf weitere Betriebe, Sektoren oder den gesamten EU-Binnenmarkt übergreift.
NIS-2 verpflichtet Unternehmen zahlreicher Branchen, die Sicherheit im Cyberraum ernst zu nehmen. Es lohnt sich, die Richtlinie nicht als „bürokratische Schikane“ abzutun, sondern als Chance zu begreifen. Wenn alle legitimen Akteure dazu beitragen, das Gesamtrisiko zu mindern, ist schon viel gewonnen. Digitale Sicherheit ist mehr als ein Dienst an der Gesellschaft, der zunächst nur Kosten zu verursachen scheint. Letztlich steht die Existenz des eigenen Unternehmens auf dem Spiel.
Was also kann und muss Ihr Unternehmen tun, um sich und andere im Einklang mit NIS-2 vor Cyberattacken zu schützen? Guter Rat muss nicht teuer sein. Bevor wir die Hackerabwehr Ihres Betriebs hochfahren, prüfen wir, welche Vorschriften aus der Richtlinie für ihre Branche und Ihr Geschäftsmodell gelten. Zu jeder Betriebsgröße, zu jedem Anwendungsfall finden wir den wirtschaftlich wie technisch richtigen Ansatz. Stark expandierenden Unternehmen empfehlen wir Lösungen, die mit dem Geschäft mitwachsen.
Am 22. und 23. April fand der Deutsche Bankentag am Berliner Westhafen statt. Consileon war auch wieder mit an Bord. Das diesjährige Motto: „Navigieren durch unruhige Zeiten“.
Die Veranstaltung bot eine einzigartige Plattform für Diskussionen über aktuelle Herausforderungen und Chancen, denen sich die Bankenlandschaft gegenübersieht. Von regulatorischen Entwicklungen bis hin zu technologischen Innovationen wurden verschiedene Themenbereiche beleuchtet, die für die Zukunft der Finanzbranche von entscheidender Bedeutung sind.
Auch unser Financial-Services-Team fungiert als Lotse und hilft beim Manövrieren durch unruhige Gewässer mithilfe von innovativen Lösungsansätzen mit Technikbezug. Beim Bankentag sprachen unsere ExpertInnen über „Sichere generative KI für effiziente Compliance“. So auch Julia Läßig mit ihrem Vortrag über den sicheren Einsatz von künstlicher Intelligenz in Banken. Der Fokus lag unter anderem auf dem erst kürzlich erlassenen EU-AI-Act.
Jetzt Vortrag als Video anfordern! Erfahren Sie mehr darüber, wie generative KI sicher in Banken eingesetzt werden kann, um gezielt Regulatorik-Anforderungen effizienter umzusetzen: Sichere KI für Compliance.

Der Deutsche Bankentag war eine ermutigende Veranstaltung, die verdeutlichte, dass die Finanzbranche weiterhin im Wandel begriffen ist und dass Chancen für Wachstum und Fortschritt bestehen. Wir sind dankbar für die Möglichkeit zur Teilnahme und freuen uns darauf, die Diskussionen und Erkenntnisse in unsere Strategie und unsere zukünftigen Initiativen einzubeziehen.
Wir freuen uns, auch 2024 die Tour Eucor wieder als Sponsor zu unterstützen. Die Tour Eucor ist eine bemerkenswerte Initiative, die sich über fünf Tage erstreckt und Radbegeisterte aus Deutschland, Frankreich und der Schweiz zusammenbringt, um zwischen 600 und 900 Kilometer entlang des Oberrheins zurückzulegen – alles aus eigener Muskelkraft und mit dem Geist der europäischen Einheit im Gepäck. Start ist in Karlsruhe – hier werden die Teilnehmenden nach der fünftägigen Tour vom 24. bis zum 29. Juni 2024 auch wieder eintreffen.
Diese von ehrenamtlichen Organisatoren geleitete Tour führt die Teilnehmenden entlang des Rheins und über die malerischen Gipfel der Vogesen, des Juras und des Schwarzwaldes. Unabhängig davon, ob sie auf Rennrädern, Mountainbikes oder Trekkingrädern unterwegs sind, haben die Teilnehmenden die Möglichkeit, aus sechs verschiedenen Streckenvarianten zu wählen. Diese Vielfalt spiegelt sich auch im bunten internationalen Teilnehmerfeld wider, das aus Studierenden, Doktoranden, Professoren, Universitätsmitarbeitern und Alumni besteht.

Die Tour Eucor verkörpert die kulturelle Verbundenheit der gesamten Oberrheinregion. Durch interkulturellen Austausch, sportliche Herausforderungen und grenzüberschreitende Freundschaften wird diese Tour jedes Jahr zu einem einzigartigen Erlebnis.
Consileon ist stolz darauf, diese Initiative zu unterstützen und freut sich auf eine erfolgreiche und inspirierende Tour.
Wir sind begeistert verkünden zu dürfen, dass Consileon vom Handelsblatt in gleich fünf Kategorien als einer der Top IT-Dienstleister Deutschlands ausgezeichnet wurde:
Diese Anerkennung ist eine Bestätigung für unser Engagement und unseren Einsatz für erstklassige Dienstleistungen in der IT-Branche.
Wir möchten auch unseren geschätzten Kolleginnen und Kollegen von ajco, aye4fin, syracom und FiANTEC zu ihrem Erfolg gratulieren. Gemeinsam tragen wir dazu bei, die IT-Branche in Deutschland voranzutreiben und Innovation zu fördern.
Das Handelsblatt Research Institute (HRI) führte für das Ranking „Handelsblatt Top-IT-Dienstleister“ zunächst eine umfassende Analyse durch. Über 3300 Fachkräfte aus 580 IT-Dienstleistungsunternehmen in Deutschland wurden identifiziert und in eine Peergroup eingeteilt. Anschließend wurden diese Unternehmen in ihren jeweiligen Beratungs- oder Tätigkeitsbereichen auf ihre Reputation hin befragt.
Um sicherzustellen, dass die Ergebnisse objektiv und unvoreingenommen sind, wurden sowohl Bewertungen für das eigene Unternehmen als auch Stimmenkartelle ausgeschlossen. Nur Unternehmen, die eine Mindestanzahl unabhängiger Empfehlungen erhielten, wurden als renommiert eingestuft und in die Top-Liste des Handelsblatt Research Institute aufgenommen.
Diese Liste zeichnet die herausragendsten IT-Dienstleister aus verschiedenen Branchen und Tätigkeitsschwerpunkten aus. Neben der allgemeinen Auszeichnung wurden auch spezielle Empfehlungen für Branchen wie Automobil oder Finanz & Versicherung sowie für Schwerpunkte wie Künstliche Intelligenz oder die Implementierung und Wartung von Software vergeben.
Vielen Dank an das Handelsblatt für diese Ehre. Wir freuen uns über diese Auszeichnung und sehen sie als Ansporn, unseren Kunden auch weiterhin erstklassige Dienstleistungen anzubieten.
Wer führt Unternehmen mit Kompetenz und Zuverlässigkeit durch turbulente Zeiten? Wer unterstützt seine Klienten bei den komplexen Herausforderungen der digitalen Transformation? Um diese Fragen zu beantworten, kürt das renommierte Wirtschaftsmagazin brand eins Jahr für Jahr die Spitzenkräfte unter den Unternehmensberatern in Deutschland. Bereits seit 2015 zählt Consileon zu den führenden Beratungshäusern und auch in diesem Jahr wurden unsere herausragenden Leistungen in folgenden Bereichen ausgezeichnet:

So erfolgt die Bewertung
Die Ermittlungen von Statista und brand eins basieren auf Experten- und Klientenbefragungen, die online durchgeführt wurden. Mehr als 1.600 Führungskräfte von Beratungshäusern sowie knapp 1.750 leitende Angestellte auf Kundenseite haben teilgenommen. Die befragten Unternehmensberater wurden ebenfalls gebeten, andere Unternehmen zu empfehlen, wobei Selbstnennungen ausgeschlossen waren. Hier erfahren Sie mehr zur Methodik.
Das Resultat: 300 Unternehmen und Beraternetzwerke haben es in diesem Jahr auf die Bestenliste geschafft und tragen stolz den Titel „Beste Unternehmensberater 2024“. Diese stammen aus insgesamt 17 Branchen und 21 Arbeitsbereichen. Consileon freut sich außerordentlich über die jüngsten Auszeichnungen. Es ist eine tolle Anerkennung für die Bemühungen aller ConsileanerInnen, die unseren Klienten täglich kompetent und zuverlässig zur Seite stehen.
Consileon freut sich außerordentlich über die jüngsten Auszeichnungen. Es ist eine tolle Anerkennung für die Bemühungen aller ConsileanerInnen, die unseren Klienten tagtäglich kompetent und zuverlässig zur Seite stehen.

Die EU hat einen neuen Meilenstein in der Unternehmensverantwortung gesetzt: Mit der Einführung der Corporate Sustainability Reporting Directive (CSRD) ab 2024 werden Unternehmen verpflichtet, jährliche Berichte über ihre ökologische, soziale und regelkonforme Führung vorzulegen – vergleichbar mit standardisierten Finanzkennzahlen. Für etwa 15.000 Unternehmen in Deutschland wird dies zur neuen Realität. Der Kern dieser Berichtspflichten besteht aus 160 Kennzahlen, die es ermöglichen sollen, die Transformation der Unternehmen direkt miteinander zu vergleichen und ihre Fortschritte in Sachen Nachhaltigkeit zu messen.
Doch während die CSRD zweifellos einen wichtigen Schritt hin zu mehr Transparenz und Verantwortung in der Wirtschaft darstellt, sehen sich viele Manager mit einer zunehmenden Arbeitsbelastung konfrontiert. Die Anforderung, bis zu 1.300 Datenpunkte zu sammeln, verstärkt die grassierende ‚Reporting Fatigue‘. Insbesondere die Unklarheit über einige Kennzahlen im Detail macht die Umsetzung zusätzlich herausfordernd.
Trotz dieser Hindernisse stellt sich die Frage: Gibt es auch positive Aspekte der CSRD für Unternehmen? Können die neuen Regeln als Innovationstreiber dienen und Manager dazu motivieren, die nachhaltige Transformation ihrer Unternehmen voranzutreiben? Zusammen mit dem zentrum Nachhaltige Transformation (zNT) nehmen wir uns dieser Frage an und untersuchen, inwieweit die CSRD dazu beiträgt, einen Anreiz für eine zukunftsorientierte und verantwortungsvolle Unternehmensführung zu schaffen.
Das zentrum Nachhaltige Transformation (zNT) an der Quadriga Hochschule Berlin ist Think Tank und Beratung. Seit 2022 entwickelt das zNT regelmäßig wissenschaftliche Interventionen, die sich mit der Lösung von Herausforderungen und Fragen beschäftigen, die die nachhaltige Transformation für Unternehmen und Politik mit sich bringen. Zudem ist zNT spezialisiert auf Strategie und Umsetzung von Stakeholder Management in Veränderungssituationen. Das zNT berät Unternehmen und Verbände dort, wo Lösungen mit messbaren Auswirkungen gebraucht werden, es aber oft noch keine Best Practices gibt. Mehr unter https://www.znt-berlin.com
Entdecken Sie die Welt der Digital Twins und wie diese Geschäftsprozesse erfolgreich transformieren können. Unser neues Whitepaper Daten zum Anfassen – Wie Digital Twins die Geschäftsprozesse revolutionieren gibt Ihnen einen umfassenden Einblick in diese spannende Welt.
Digital Twins sind dynamische, digitale Abbilder von realen Objekten oder technischen Verfahren, die es Unternehmen ermöglichen, Anwendungsfälle zu simulieren, Prozesse zu optimieren und Innovationen zu testen. Vom Automobilbau über den Einzelhandel bis hin zur Medizin profitieren Unternehmen aller Branchen von den Möglichkeiten der Digital Twins.
Finden Sie heraus, wie digitale Zwillinge in der Autoindustrie zur Rationalisierung der Produktion beitragen, das Fahrerlebnis personalisieren und Konfiguratoren speisen. Entdecken Sie, wie Einzelhändler mithilfe digitaler Kopien in stationären Läden oder Webshops, Angebote und das Kauferlebnis auf ihre Zielgruppen zuschneiden können. Tauchen Sie ein in die Welt der Medizin, wo digitale Abbilder von Organen oder des gesamten Organismus die Diagnostik unterstützen und die Entwicklung von Medikamenten erleichtern.
Sie möchten erfahren, wie Ihr Unternehmen vom Einsatz von Digital Twins profitieren kann? Bestellen Sie unser Whitepaper und lassen Sie sich von praxiserprobten Lösungen und innovativen Ansätzen inspirieren. Wir stehen Ihnen mit Rat und Tat zur Seite, um den Transformationsprozess Ihres Unternehmens zu gestalten – vom Geschäftsmodell über die Technik bis hin zum Wandel der Betriebskultur.
Zusammenland ist eine Initiative der Medienhäuser Handelsblatt, Süddeutsche Zeitung, WirtschaftsWoche, Tagesspiegel und DIE ZEIT, welche ab dem 15. Februar bundesweit veröffentlicht wird. Die Kampagne stellt sich gegen jede Form von Hass, Rassismus und Faschismus und appelliert an den demokratischen Zusammenhalt in der Gesellschaft. Die Gemeinschaft wird aufgerufen, sich zu engagieren und für Freiheit, Vielfalt und eine Willkommenskultur einzustehen, denn gerade Vielfalt ist unsere Stärke!
Mehr als 500 Unternehmen haben sich der Kampagne angeschlossen, darunter auch die Consileon Gruppe.
Wir bei Consileon leben diese Werte und positionieren uns klar gegen jegliche Form von Diskriminierung und Hass. Wir treten ein für das, was uns alle verbindet: Menschlichkeit, Respekt und Würde.
Ob SAFe, Scrum oder OKR; viele Unternehmen durchlaufen eine agile Transformation, um die Innovations- und Time-to-Market-Anforderungen der VUCA-Welt zu erfüllen. Allerdings macht sich schnell Frustration breit, wenn die erwünschten Ergebnisse nicht innerhalb kurzer Zeit realisiert werden können. Hierfür gibt es viele Gründe, z. B. mangelnde Unterstützung durch das Management oder die Vernachlässigung des notwenigen kulturellen Wandels. Das häufigste Problem in diesem Zusammenhang ist das „Rosinenpicken“.
Agiles Rosinenpicken bedeutet nur einzelne Komponenten des agilen Frameworks auszuwählen, die zur existierenden Organisationsstruktur bzw. den persönlichen Einzelinteressen passen, oder die umgesetzt werden können ohne jemandem dabei auf die Füße zu treten.
Zum Beispiel verstehen Mitglieder eines agilen Teams ihre agile Rolle als ein: „Ich kann machen, was ich will. Ich bin Expert:in“. Auf der anderen Seite gehen die Stakeholder davon aus, dass sie jederzeit alles ändern können, wie in einer Linienorganisation mit klarem autoritärem Durchgriff. In diesem Fall wird Agilität mit „grenzenloser Freiheit“ gleichgesetzt und nicht mit einem strukturierten, teilweise sehr eng definierten Prozess, der genutzt wird, um Komplexität zu reduzieren und innovativ zu arbeiten. Man versucht also, nur die „schmerzfreien“ Aspekte von Agilität herauszupicken und zu implementieren und die anderen außen vor zu lassen.
Agilität ist kein all-you-can-eat-Buffet, bei dem man sich nur nimmt, was man mag und den Rest liegen lässt. Erstens müssen alle Frameworks (wie z.B. SAFe) an die rechtlichen Rahmenbedingungen angepasst werden, wie z.B. an die Anforderungen der Branche, das länderspezifische Arbeitsrecht oder die Rechte des Betriebsrats. Problematisch dabei ist, dass es dazu keine Blaupause gibt, man benötigt erfahrene Experten. Und: Meist wurden diese notwendigen Änderungen nicht eingeplant und auch nicht eingepreist.
Zweitens tut Veränderung weh und die Belegschaft leistet Widerstand. Die Mitarbeiter:innen haben zum Beispiel Angst davor Einfluss zu verlieren, das neue Konzept nicht zu verstehen oder nicht mehr die gleiche Stellung im Unternehmen einzunehmen. Alle diese Faktoren basieren auf grundlegenden psychologischen Bedürfnissen: Sicherheit, Vertrauen, Kontrolle, Selbstwertgefühl. Unter diesen Voraussetzungen kann ein agiles Framework nicht seine volle Wirkung entfalten.
Es ist nicht erfolgversprechend, nur Rituale und Rollen einzuführen, die der Organisation und dem Management vertraut sind, oder sie einzuführen, ohne die notwendigen Befugnisse zu vergeben. Ein wichtiger Fakt, den die oberste Führungsebene bei ihren Entscheidungen über die Einführung agiler Methoden im Auge behalten muss. Ein agiles Framework kann nur dann sein volles Potenzial entfalten, wenn alle wichtigen Hebel mit voller Autorität eingesetzt und unterstützt werden.
Es gibt drei Hebel, die Sie im Blick haben sollten, um agiler Rosinenpickerei entgegenzuwirken und Ihre agile Transformation zu unterstützen:
Wenn sich Ihr Unternehmen noch in der Anfangsphase der digitalen Transformation befindet oder Sie in einem hybriden Umfeld arbeiten, in dem beispielsweise ein (kleinerer) Teil Ihres Unternehmens bereits agil ist und andere Bereiche noch nach dem Wasserfall- oder System-Engineering-Prinzip arbeiten, ist es wichtig, die Schnittstellen zwischen diesen Arbeitsweisen zu definieren und zu pflegen. Dazu gehört, dass man sich gegenseitig das Arbeitsmodell erklärt und die Arbeit der anderen respektiert. Für diese Aufgabe ist es hilfreich, eine Rolle in Form eines ”Botschafters”, ”Mediators” oder ”Customer Success Lead” zu etablieren, der zwischen den verschiedenen Arbeitsweisen und den jeweiligen Beteiligten vermittelt.
Die agile Transformation erfordert einen erheblichen Einsatz an Ressourcen und Belastbarkeit. Es gibt viele Unbekannte, auch wenn einige Rahmenwerke, wie SAFe, die aufgrund ihres technischen Niveaus den Eindruck von Sicherheit vermitteln. SAFe ist jedoch immer noch ”nur” ein Rahmenwerk, das angepasst werden muss, da es ein US-amerikanisches Rahmenwerk ist, das die EU-Arbeitsrichtlinien nicht berücksichtigt. Um agil zu werden, braucht man Mut, Visionen und Vertrauen in die Mitarbeitenden und das Management, sowie Verständnis für die Konsequenzen der getroffenen Entscheidungen. Es gibt viele Fallstricke, die es bei der Einführung eines agilen Rahmens zu vermeiden gilt, und agile Rosinenpickerei ist nur einer davon. Behalten Sie das im Hinterkopf, vor allem, wenn Sie wichtige Entscheidungen wie einen ”Agile Readiness Check” treffen.
Um die Widerstandskraft des Finanzsektors gegen interne wie externe Störungen der Informations- und Kommunikationstechnik (IKT) zu stärken, hat der EU-Gesetzgeber die Verordnung 2022/2554 zur „digitalen operationalen Resilienz“ erlassen, kurz DORA (Digital Operational Resilience Act). Sie gilt ab 17. Januar 2025 für fast alle Finanzunternehmen in der EU. Laut Artikel 2 DORA ist der Terminus Finanzunternehmen wörtlich zu verstehen, nicht im restringierten Sinn des deutschen Kreditwesengesetzes (KWG). DORA enthält Vorschriften zur Sicherheit der Informationssysteme und Netze, mit denen Finanzhäuser ihr Kerngeschäft betreiben. Ihre Einhaltung soll die Kontinuität des Finanzgeschäfts in jeder Lage gewährleisten. Unternehmen, die Sicherheitsregeln oder Meldepflichten aus DORA verletzen, drohen harte Sanktionen.
Die Motive des EU-Gesetzgebers, dem Finanzsektor Vorgaben zur IKT-Härtung zu machen, lassen sich in drei Punkten zusammenfassen.
DORA trat am 16. Januar 2023 in Kraft. Nach einer zweijährigen Implementierungsphase ist sie inklusive der verordneten Penetrationstests ab 17. Januar 2025 im Tagesgeschäft anzuwenden. Um spätestens dann startklar zu sein, müssen sich Finanzunternehmen und IKT-Dienstleister sputen, die Zeit ist knapp bemessen.
DORA gilt für fast alle in der EU regulierten Finanzunternehmen und deren externe IKT-Dienstleister. Der Adressatenkreis ist größer als derjenige der beiden EBA-Leitlinien zum IKT-Risikomanagement respektive zur Auslagerung. Für Kleinstunternehmen sieht die Verordnung Ausnahmen vor.
Zur Steigerung der digitalen Resilienz des Finanzsektors regelt DORA vier Anwendungsfelder.
DORA geht davon aus, dass Finanzunternehmen über einen internen Governance- und Kontrollrahmen verfügen, mit dem sie IKT-Risiken im Griff behalten. Dieser Rahmen umfasst mindestens Strategien, Leit- und Richtlinien, Verfahren, Protokolle und Tools zum Schutz der Daten, Hard- und Software sowie deren Standorte. Die Gesamtverantwortung für die Mittel und Maßnahmen des IKT-Risikomanagements liegt beim Vorstand oder Geschäftsführer. Diese halten ihre IKT-Kompetenz unter anderem durch regelmäßige Schulung auf dem neuesten Stand. Zuständigen Behörden sind auf Anfrage vollständige und aktuelle Informationen zu IKT-Risiken vorzulegen. Der Governance- und Kontrollrahmen ist mindestens jährlich zu dokumentieren und zu prüfen.
DORA verpflichtet Finanzunternehmen, zur Erkennung, Behandlung und Meldung von IKT-Vorfällen einen regulären Prozess einzurichten. Vorfälle und Risiken sind zu erfassen und weiterzuverfolgen, Ursachen zu ermitteln, zu dokumentieren und abzustellen, um weiteren Fällen vorzubeugen. Der Prozess beginnt mit der Klassifikation der IKT-Risiken und Vorfälle. Schwerwiegende Vorfälle, definiert in Artikel 3 der Verordnung, müssen Finanzhäuser der zuständigen Behörde melden. Meldungen noch nicht realisierter Risiken sind erwünscht, aber freigestellt.
In Abstimmung mit der EU-Agentur für Cybersicherheit (European Network & Information Security Agency, ENISA) und der EZB entwerfen die Europäischen Aufsichtsbehörden technische Standards zu Inhalt und Form der Verfahren, Formulare und Vorlagen, mit denen Finanzunternehmen gravierende IKT-Vorfälle oder Risiken melden sollen. Bis Januar 2025 prüfen sie zudem die Möglichkeit, das IKT-Meldewesen auf einer EU-Plattform zu zentralisieren und damit zu vereinfachen. Die jeweilige Meldestelle ist gehalten, jeden Eingang zu bestätigen und nach Möglichkeit zeitnah Feedback zu liefern, etwa in Form anonymisierter Erkenntnisse aus Parallelfällen.
Zum IKT-Risikomanagement gehört nach DORA ein methodisch solides, umfassendes Testprogramm zur Bewertung und Steigerung der digitalen operationalen Resilienz. Mit dem Resilienztest ist eine unabhängige Partei zu beauftragen. Sofern Interessenkonflikte ausgeschlossen sind und genügend Mittel bereitstehen, dürfen die Tester aus dem Unternehmen selbst stammen. Zudem sollen Finanzhäuser Leitlinien und Verfahren zur Priorisierung, Klassifizierung und Behebung der im Test ermittelten Probleme entwickeln.
Das Arsenal zum Testen betrieblicher IKT-Systeme und Tools reicht von Schwachstellenscans über Open-Source-Analysen, Netzsicherheitsbewertung und Szenarien bis zu Kompatibilitäts-, Leistungs- und Penetrationstests. Spätestens alle drei Jahre sollen Finanzunternehmen ihre IKT einem sogenannten bedrohungsorientierten Penetrationstest (Threat-Led Penetration Test, TLPT) unterziehen. Dabei simuliert ein autonomes Testteam einen realistischen Cyberangriff.
Die Zusammenarbeit der Finanzunternehmen mit als kritisch eingestuften externen IKT-Dienstleistern unterliegt der Aufsicht durch die ESA. Die Einschätzung der Kritikalität obliegt ebenfalls diesen Behörden und stützt sich auf vier Kriterien:
Für den Fall, dass bei einem IKT-Anbieter Risiken eintreten, die zum Ausfall oder zur Verschlechterung einer kritischen Leistung führen, verlangt Artikel 28 DORA von Finanzunternehmen eine Ausstiegsstrategie. Artikel 35 verpflichtet als kritisch eingestufte IKT-Dienstleister, den Europäischen Aufsichtsbehörden auf Verlangen Auskunft zu geben, Unterlagen zu überlassen, an Ermittlungen oder Inspektionen mitzuwirken und zu berichten. Bei Verweigerung, Restriktion oder Verschleppung der Zusammenarbeit mit den ESA drohen Zwangsgelder. Einmal im Jahr geben die ESA eine europaweite Liste kritischer IKT-Dienstleister heraus. Nicht auf der Liste zu stehen, dürfte sich auf Dauer als Wettbewerbsnachteil erweisen. Darum können sich IKT-Dienstleister auf Antrag in die Liste aufnehmen lassen, um sich freiwillig der europäischen Aufsicht zu unterstellen.
Finanzunternehmen und deren IKT-Dienstleister dürfen den Aufwand zur Anpassung an DORA nicht unterschätzen. Dies sind die höchsten Hürden:
Europa sehnt sich nach Bürokratieabbau, DORA rennt in die Gegenrichtung. Was sie von ihren Adressaten verlangt, müssen diese aus dem extrem verbosen, verschachtelten und redundanten Text mühsam herausarbeiten. Das kostet Zeit und provoziert Missverständnisse. Zudem ist der Fahrplan angesichts der Fülle und Komplexität der Anforderungen eng getaktet, kompetenter Beistand mithin unerlässlich.
Die DORA-Compliance wird insbesondere kleineren Finanzunternehmen hohe Kosten verursachen.
Viele Finanzunternehmen sind in ihrem Kerngeschäft auf IKT-Dienste externer Anbieter angewiesen. Unter DORA müssen sie darüber wachen, dass auch ihre Dienstleister die Verordnung in vollem Umfang befolgen. Dies potenziert den Aufwand und dürfte sich in der Praxis als schwierig erweisen.
Aus DORA ergeben sich für Finanzunternehmen umfangreiche interne und externe Berichtspflichten. Sie sollten daher prüfen, ob sie über die nötigen Kanäle und Mechanismen verfügen, und etwaige Lücken rechtzeitig zum Beginn der Anwendbarkeit schließen.
Consileon berät Finanzunternehmen und deren IKT-Dienstleister in allen Phasen der DORA-Compliance von der Bestandsaufnahme bis zum Echtbetrieb. Der Umfang Ihres Projekts richtet sich unter anderem nach Betriebsgröße, aktuellem IT-Sicherheitsniveau sowie der Zahl der externen Dienstleister. Unsere Projektbegleitung gliedert sich in drei Schritte.